

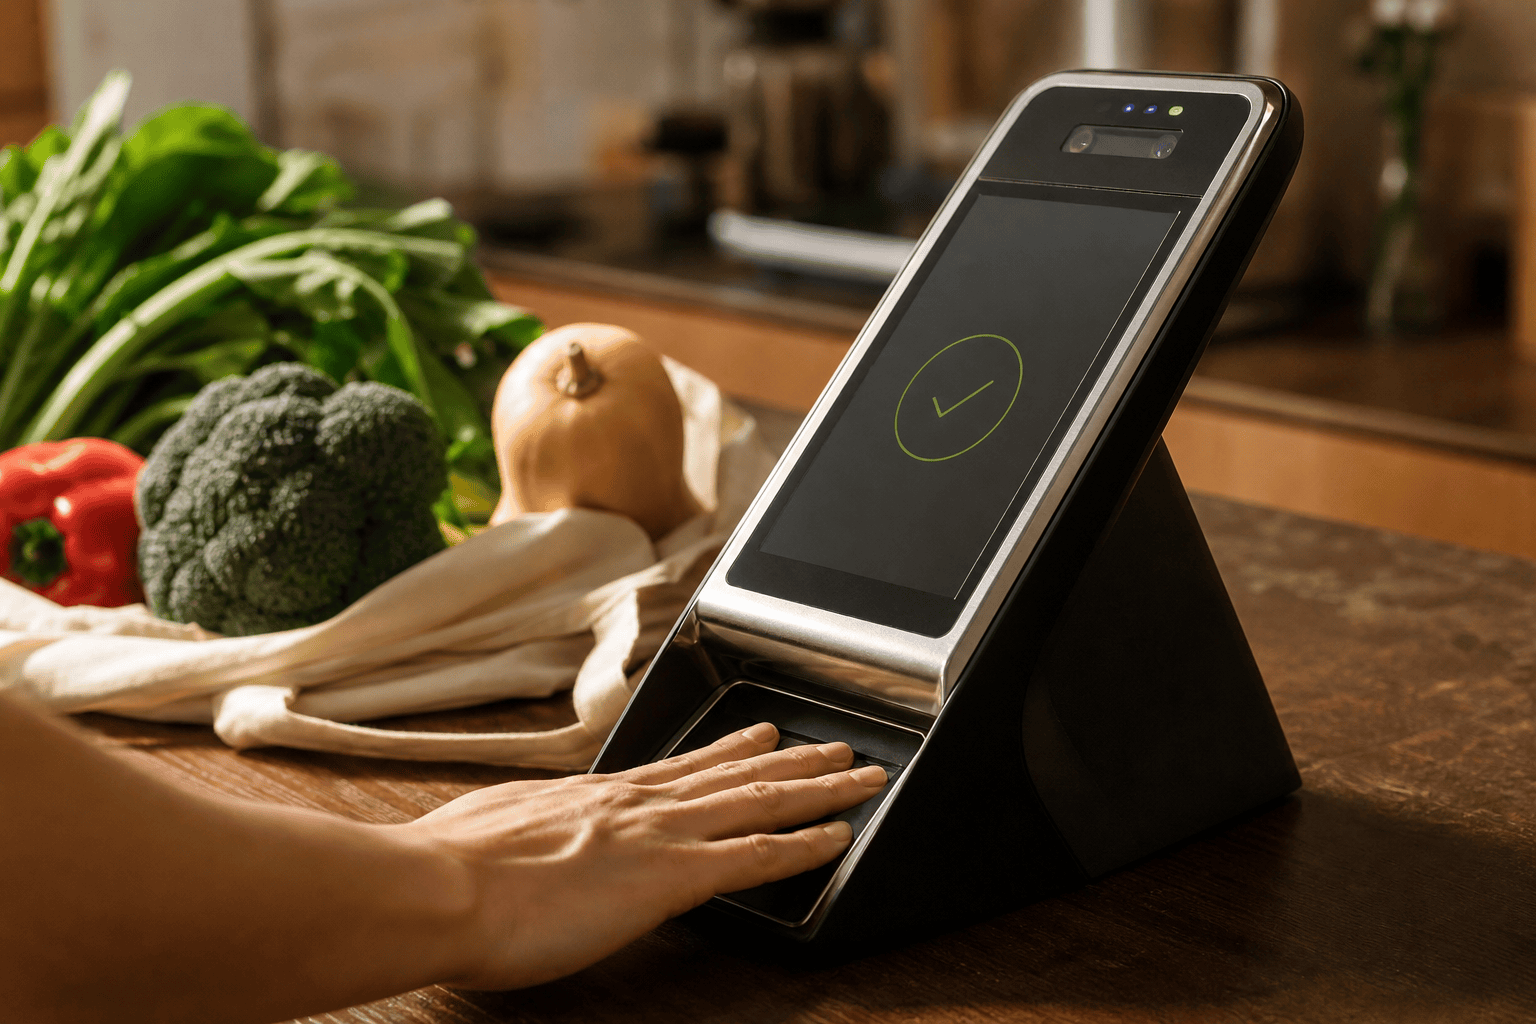
在便利商店結帳時對著螢幕一秒刷臉、打電話給銀行客服時靠聲音就能驗證身份、進健身房用手指靜脈開門——生物識別支付與驗證技術正悄悄滲透台灣日常生活。這些體驗確實方便,但有一個問題值得你在按下「同意授權」之前認真想清楚:密碼被盜可以換一組,臉、聲音、靜脈被複製了,你要換什麼?
台灣生物識別支付目前發展到哪個階段?
台灣的生物辨識應用已跨越「概念展示」階段,但距離全面普及仍有一段距離。刷臉支付方面,全家便利商店曾試辦臉部辨識結帳;部分銀行ATM導入臉部驗證取款功能。聲紋辨識則已被多家銀行客服中心採用,作為電話身份核實手段。靜脈辨識方面,台新銀行與玉山銀行曾試辦手掌或手指靜脈支付,主要在特定通路測試。
值得注意的是,「試辦」與「正式商轉」之間存在關鍵差距——試辦期間的資安審查標準、資料保存規範與消費者申訴機制,往往不如正式上線後嚴格。消費者使用前應確認服務狀態。
三種技術怎麼運作?精準度與安全等級差很大
臉部辨識分為2D平面掃描與3D結構光兩種。2D辨識成本低、普及快,但可能被高解析度照片或Deepfake影片欺騙;3D結構光(如iPhone Face ID所用)需捕捉立體深度資訊,安全等級明顯較高。
聲紋辨識的已知風險在於「錄音重播攻擊」——攻擊者錄下目標聲音後,可能成功繞過低階聲紋系統。部分系統雖加入活體語音偵測,但防護效果仍有限。
靜脈辨識使用近紅外線掃描皮下血管紋路,由於靜脈資訊無法從外觀複製,目前被業界視為三者中安全性最高的選項。在技術指標上,各系統的錯誤接受率(FAR)與錯誤拒絕率(FRR)是評估準確度的關鍵,消費者可要求業者揭露,FAR越低代表冒用難度越高。
台灣法規如何保護你的生物資料?現況與落差
台灣現行《個人資料保護法》將生物特徵列為敏感個資,原則上須經當事人明確同意才能蒐集。然而,個資法對生物資料的保存年限、加密標準與境外傳輸限制,缺乏細緻的技術規範。
金管會雖對生物辨識支付有相關函釋要求業者建立安全機制,但目前尚無針對生物特徵模板儲存格式的強制標準。相較之下,歐盟GDPR將生物辨識資料列為「特種類別個資」,違規最高罰款達全球營收4%;美國伊利諾州BIPA法要求業者在蒐集前取得書面同意,並設有明確訴訟權利。台灣在生物資料的法律保護強度上,與國際主流規範仍有落差。
另一個實際問題是「告知同意」形同虛設——大多數消費者點選「我同意」時,不會逐字閱讀隱私權政策中關於生物資料的條款。
真實資安風險有哪些?不只是「被冒用」這麼簡單
資料庫外洩是最根本的威脅。業者若以明碼儲存生物特徵模板而非加密雜湊格式,一旦遭入侵,所有用戶生物資料即永久暴露。台灣金融業過去曾發生數起資料外洩事件,說明即便是受監管機構也非無懈可擊。
Deepfake威脅持續升級。針對採用2D臉部辨識的場景,AI生成的高擬真影像已能突破部分系統防線。此外,內部人員濫用風險同樣不可忽視——有權限存取生物資料庫的員工,理論上具備濫用條件,而這類風險在技術層面難以完全杜絕。
使用生物識別支付前,你必須確認的5件事
以下是具體可操作的檢查清單,建議在開通任何生物辨識支付或驗證服務前逐一確認:
第一,確認業者持牌資格。登入金管會官網查詢業者是否為核准的電子支付機構或銀行,非持牌業者的資安合規標準缺乏監管保障。
第二,查閱隱私權政策中的生物資料條款。重點確認:資料保存期限(建議不超過服務終止後30天)、是否明列刪除機制、是否會傳輸至境外伺服器。
第三,確認有傳統驗證的退出選項。優質服務應允許用戶隨時關閉生物辨識,改用密碼加OTP驗證,若業者不提供此選項,建議謹慎考慮是否使用。
第四,設定交易限額。了解並主動設定單筆交易上限(建議不超過日常消費需求的1.5倍)與帳戶每日總上限,降低異常交易的損失規模。
第五,開啟即時消費通知。確保每筆交易都能在30秒內收到簡訊或推播通知,讓你在第一時間察覺異常並啟動停卡或凍結程序。
生物識別 vs 密碼加OTP:現在哪個更安全?
兩種驗證方式各有攻擊面向。傳統密碼加OTP的弱點在於密碼可能遭釣魚竊取、SIM卡可被劫持(SIM Swapping),但一旦出事,用戶可以更換密碼與電話號碼。
生物識別的弱點則是「不可撤銷性」——這是最根本的本質風險。一旦生物特徵資料外洩,受害者無法「換一張臉」或「重設靜脈」。
目前較合理的建議是:生物辨識最適合作為多因素驗證(MFA)的其中一層,而非單一驗證手段。例如「靜脈辨識+交易PIN碼」的組合,比單純仰賴任一方式都更具防護縱深。
未來趨勢與台灣消費者的合理期待
金管會推動的「開放銀行3.0」政策持續推進數位身份驗證整合,可預期未來生物辨識在金融場景的應用會進一步擴大。業者在市場競爭壓力下,也有動機導入ISO/IEC 30107活體檢測標準,強化對Deepfake與照片攻擊的防禦能力。
對台灣消費者而言,務實的態度是「有條件使用」:在持牌機構、具備明確生物資料保護政策、提供傳統驗證替代選項的前提下,搭配交易限額與即時通知,生物識別支付可以是便利且尚可接受的選項。但若業者無法清楚回答「你的生物資料存在哪裡、存多久、如何加密、怎麼刪除」,暫時按兵不動是更謹慎的選擇。生物識別支付的便利性是真實的,但它的風險同樣是真實的,而且無法事後補救。
常見問題 FAQ
依台灣《個人資料保護法》第29條,業者若未盡到保護義務導致個資外洩,消費者可請求損害賠償,每人每次最高賠償額度為新台幣2萬元,同一事件最高總額2億元。但實際訴訟程序複雜,舉證責任仍是難點,建議同時向金管會或個資保護委員會申訴,增加談判籌碼。
依個資法第11條,當蒐集目的消失或期限屆滿,業者應主動刪除個資。消費者可書面要求業者刪除生物特徵資料,業者無正當理由不得拒絕。建議以電子郵件留存溝通紀錄,並要求業者以書面確認刪除完成的時間點。
差距相當顯著。2D辨識僅分析平面影像,有研究顯示部分系統可被高清列印照片或螢幕播放影片欺騙。3D結構光需映射數萬個立體深度點,目前尚無大規模商業攻擊成功案例。若使用刷臉支付,建議優先選擇業者明確標示採用「3D活體辨識」技術的服務。
靜脈辨識在技術層面確實較難被複製偽造,但「終端技術安全」不等於「整體服務安全」。業者的後端資料庫保護、員工權限管控、傳輸加密等環節同樣關鍵。即便使用靜脈辨識,仍建議搭配前述5項使用前確認清單,以及開啟即時交易通知。
〈刷臉結帳、聲紋解鎖、靜脈辨識——生物識別支付在台灣真的安全到可以放心用了嗎?〉這篇文章最早發佈於《668 ENews 新聞網》。